役員の声で「今日中に送金してほしい」と電話が来る。取引先を名乗る人物が見慣れた顔のビデオ通話で認証情報を求める。自社代表の発言を装った動画がSNSで広がる。こうした場面で企業が最初に答えるべき問いは、「これはAIで作られたのか」ではない。何を直ちに止め、どの経路で本人を確かめ、どの条件で訂正や通報へ進むかである。
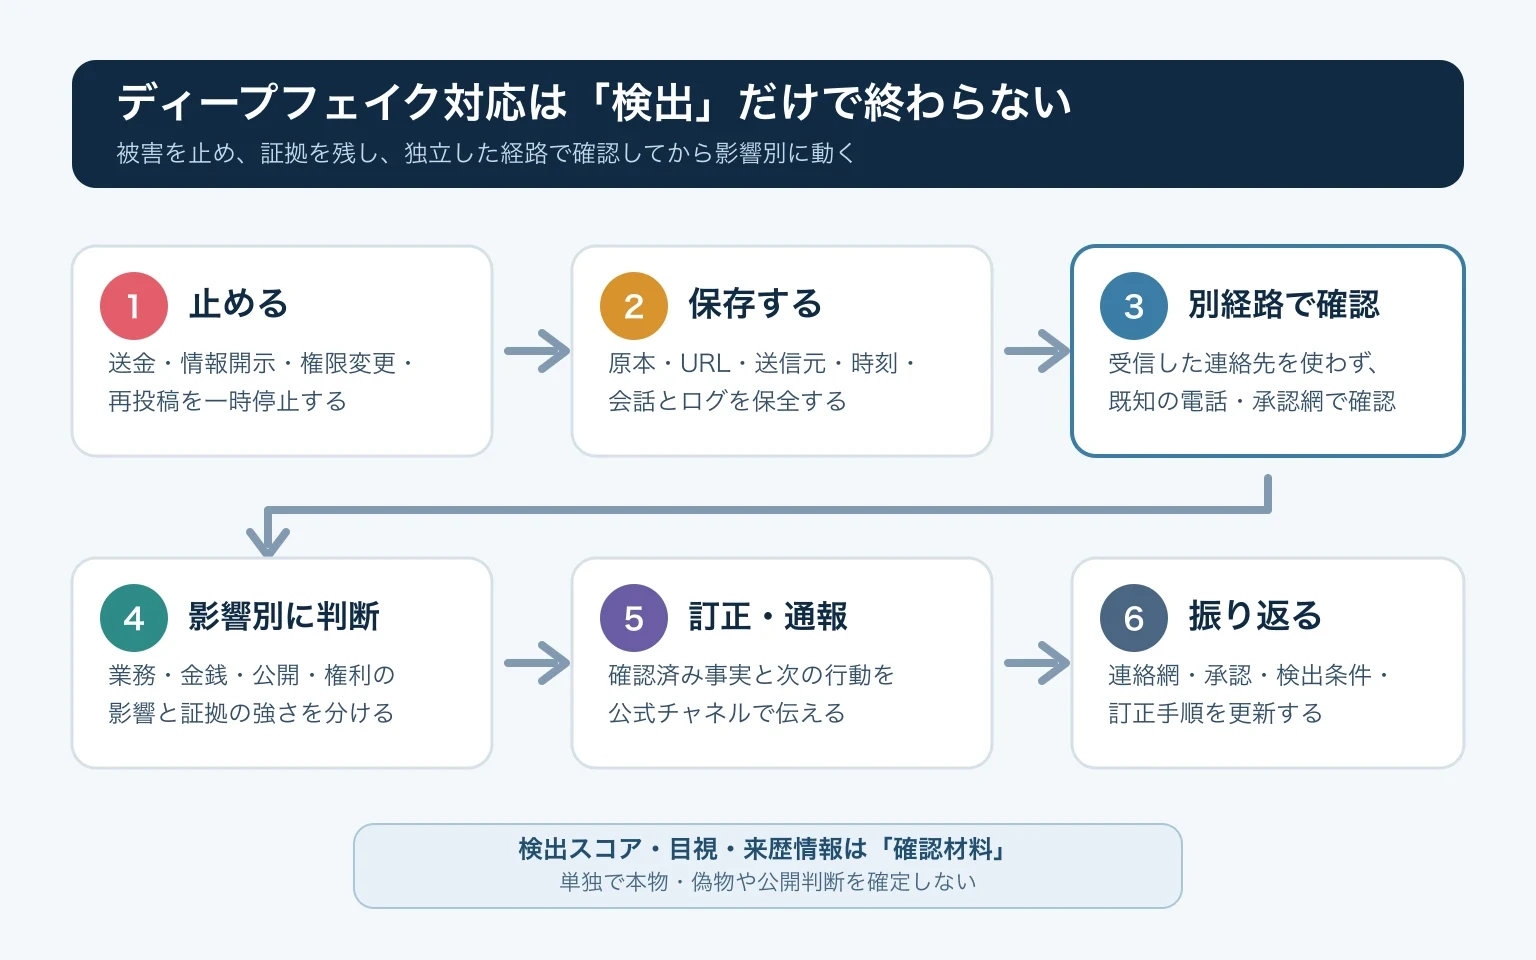
ディープフェイク検出器は有用だが、そのスコアだけで本物・偽物を決めることはできない。生成手法、再圧縮、切り抜き、入力品質によって結果は変わり、真正な映像でも加工や通信品質の影響を受けるからだ。企業の対策は、①被害につながる行為を止める、②原本と受信経路を保存する、③届いた連絡とは別の既知の経路で本人・発信主体を確認する、④技術検査と来歴を補助材料として影響別に対応する、⑤証拠と次の行動を伴う訂正を出す、という順に組み立てる必要がある。
この記事では、広報、情報システム、セキュリティ、法務、経営が一枚の対応表を共有するための手順を整理する。個別案件の真偽判定、法的評価、デジタル・フォレンジックの代替ではない。送金被害、アカウント侵害、個人情報、名誉・肖像などの影響がある場合は、金融機関、プラットフォーム、警察、弁護士、フォレンジック専門家への相談を組み込んでほしい。
最初の判断は「本物か」ではなく、何を止めるか
疑わしい音声や動画を受け取ると、担当者は口元、まばたき、声の揺れといった違和感を探し始める。しかし英国のForensic Science Regulatorによる映像証拠の実務規範は、完全性・真正性を調べる自動ツールの出力を調査の補助と位置づけ、真正性についての見解は専門家の意見として扱うとしている。[4] 見た目の違和感は確認を始める合図にはなるが、それだけで結論を出さない。
初動では真偽の結論より先に、被害が拡大する行為を止める。たとえば次のように整理できる。
- 送金、ギフトカード購入、支払先変更の依頼なら、承認と送金を一時停止する。
- パスワード、認証コード、本人確認書類の要求なら、共有を止め、関連アカウントを保護する。
- 役員やブランドを装う公開投稿なら、URL、アカウント名、投稿時刻、画面、可能なら元ファイルを保存し、社内外でむやみに再投稿しない。
- 会見・採用・取引先連絡を装う内容なら、関係部署へ同じ証拠を共有し、個別部署が別々の説明を出すのを止める。
FBIのInternet Crime Complaint Center(IC3)は2024年、犯罪者がAI生成の音声や動画をなりすましと金融詐欺に使う手口を挙げ、着信を切ったうえで組織の連絡先を自分で調べ、直接電話して本人確認するよう注意喚起した。[3] ここから学ぶべきなのは、精巧な映像だけが脅威なのではなく、権限や信頼を次の行動へ変える一連の会話が攻撃面だということだ。
証拠保全では転送や再保存を繰り返す前に、元のメッセージ、送信元、ヘッダー、URL、時刻、ファイルを可能な範囲で残す。SNS上の公開物なら、投稿が削除される可能性を考え、社内のルールに沿ってスクリーンショットとURLを記録する。ただし、被害を知らせる目的でも、偽の音声や動画そのものを再拡散すれば、誤認と二次利用を広げかねない。保存と公開は分けて判断する。
検出結果を白黒判定に使わない
NISTの合成コンテンツ研究はデジタル来歴、透かし、検出を相互補完の手法として整理し、どれか一つでリスクを網羅できるとはしていない。[2] 検出器が高い疑いを示した場合は調査を深める理由になるが、低いスコアは安全証明ではない。反対に、高いスコアだけで相手を犯人扱いしたり、公開訂正を出したりすれば、真正な素材を誤って否定する危険がある。
判断材料ごとの役割を分けると、過信を避けやすい。
| 判断材料 | 分かること | それだけでは分からないこと | 実務での使い方 |
|---|---|---|---|
| 目視・聴取の違和感 | 確認を始めるきっかけ | AI生成か、悪意があるか | 取引や公開を一時停止し、原本を確保する |
| 検出器のスコア | 特定条件での生成・加工らしさ | 本人の意思、内容の真偽、未知の生成手法 | 複数の材料の一つとして記録し、再検査する |
| Content Credentialsなどの来歴 | 署名された制作・編集履歴と資産の結び付き | 発言内容が正しいか、来歴がない素材が偽物か | 発行者、署名、履歴、素材との結合を検証する |
| 別経路での本人確認 | 本人・発信主体が依頼や発言を認めるか | 公開素材が途中で改変されたか | 既知の電話番号や社内連絡網で確認する |
| 公開経路・過去の運用 | 通常の発信方法と整合するか | 今回だけ例外か、アカウントが侵害されたか | 公式サイト、既知アカウント、公開履歴を突き合わせる |
C2PAの技術仕様も、Credentialsが含む表明や署名、素材との結合を検証する一方、それ自体が内容の善悪や真実性を判断するものではないと範囲を区切っている。[6] CONTEXTの「Content Credentialsが記録するのは『来歴』であり『真実』ではない」で扱った通り、来歴は重要な証拠だが、最終判定ではない。
この区別は検出サービスの導入条件にも影響する。試すべきなのは「有名な検出器か」ではなく、自社が受け取る日本語音声、会議録画、SNSの再圧縮動画、スマートフォン撮影といった素材で、偽陽性と偽陰性がどの程度起きるかである。NISTの本人確認ガイドも、自動検出は偽陽性・偽陰性を含む性能評価と手動レビューを組み合わせるよう求めている。[7] 調達時には対象メディア、評価データ、しきい値、ログ保存、再評価の頻度を確認し、単一の数値を承認条件にしない。
本人確認は、届いた経路の外で行う
なりすましの連絡に返信して「本当に本人ですか」と聞いても、その経路を攻撃者が支配していれば確認にはならない。IC3は受信した通話を一度切り、自分で調べた組織の電話番号へかけ直して本人確認するよう勧めている。[3] 警察庁もメールやSMSの表示名やリンク先は偽装できるため、あらかじめ登録した公式サイトやアプリから確認するよう案内している。[8]
企業では依頼の種類ごとに「別経路」を先に決めておく。
- 役員からの送金・情報開示依頼: 社内ディレクトリに登録した電話番号へ折り返し、承認者を二人にする。
- 取引先からの振込先変更: 過去の契約・請求で確認済みの窓口へ電話し、変更手続きと承認記録を照合する。
- 広報発言・会見映像: 広報責任者、登壇記録、収録元、公開予定表を突き合わせる。
- 社員の本人確認: 人事・情シスが管理する既知の連絡先と、既存の本人確認手順を使う。
合言葉だけに依存するのは危険だ。合言葉は漏えいし、過去の公開情報から推測される。高リスクな取引では既知の端末、登録済みの連絡先、複数承認、時間を置いた再確認などを組み合わせる。NISTのガイドが遠隔の有人本人確認で、認証された保護チャネルや、その場で応答するランダムな指示を挙げているのも、録画の再生だけでは通過しにくい対話を作るためである。[7]
ただし、別経路の確認にも例外はある。役員のメールと電話が同時に侵害される、社内ディレクトリが改ざんされる、確認担当者が急かされる可能性は残る。金額、権限変更、公開影響が大きいほど、本人確認を一回の電話で終わらせず、通常の承認フローと突き合わせる必要がある。ディープフェイク対策を特殊なAI対策として孤立させず、送金、アクセス管理、危機広報の既存統制へ組み込む方が強い。
訂正は一文で否定せず、証拠と行動をそろえる
公開された偽動画への対応では、「これは偽物です」という一文を出すだけでは、どの投稿を指すのか、何が確認済みなのか、読者が次に何をすべきかが分からない。英国政府の対偽情報ガイドは、誤情報を素早く直接取り上げ、なぜ誤りなのかを分かりやすく説明し、影響を受けた人が信頼する発信者と経路を選ぶよう勧めている。[5]
訂正文には少なくとも次の四点を入れる。
- 対象: 問題の投稿、アカウント、日時を、再拡散を避けられる範囲で特定する。
- 確認済みの事実: 本人が発言していない、公式アカウントから配信していない、送金を依頼していない、など確認できた範囲を書く。
- 読者の行動: 返信・送金・リンク操作をしない、既に応じた場合の連絡先、正規情報の確認先を示す。
- 対応状況: プラットフォームへの通報、アカウント保護、関係機関への相談など、公開できる措置を示す。
断定の強さは証拠に合わせる。本人と収録元を確認できたなら「当社および本人による発信ではない」と言える。検出器の結果しかない段階なら、「真正性を確認中であり、当該依頼には応じないでほしい」とする方が正確だ。原因、制作者、生成手法まで確認できていないのに、「AI製」「犯罪者によるもの」と広げない。
訂正を出す場所は公式サイトだけとは限らない。偽情報が広がったSNS、顧客メール、社員向けチャネル、取引先窓口など、影響を受けた人が実際に見る経路を選ぶ。そのうえで、更新元となる公式ページを一つ用意し、更新時刻と変更内容を残す。AI生成物の表示義務やプラットフォーム運用は地域と用途で異なるため、「AI生成コンテンツの表示ルール」も参照しつつ、具体的な適用関係は専門家に確認する。
平時に一枚の対応表を作り、演習する
事件が起きてから連絡網を探すと、「誰が本人に電話するか」「誰が送金を止めるか」「誰が公式説明を承認するか」で時間を失う。英国NCSCのサイバー演習ガイドは、組織固有の脅威と制約に合わせた演習で、対応計画を安全な環境で試し、証拠とフィードバックを改善へ戻すよう勧めている。[1]
小規模な組織でも、次の項目を一枚にまとめられる。
- 対象: 役員、広報担当、採用担当、財務担当など、声・顔・権限が悪用されやすい人物。
- 引き金: 送金、認証情報、支払先変更、緊急の非公開情報、公式発言の公開。
- 即時停止: 誰が取引、アクセス、広告、投稿を止められるか。
- 保存: 元ファイル、URL、ヘッダー、時刻、やり取りをどこへ保全するか。
- 別経路確認: 登録済みの電話番号、承認者、代替責任者。
- 技術確認: 情シス・セキュリティが見るログ、来歴、検出結果と、その限界。
- 外部連絡: 金融機関、プラットフォーム、警察、保険、弁護士、フォレンジック支援。
- 公開判断: 訂正文の基準となるページ、承認者、配信先、更新履歴。
演習では、映像の精巧さを競う必要はない。「役員の声を装った送金依頼が来た」「会見を装う動画がSNSに投稿された」という状況で、担当者が承認を止め、原本を保存し、既知の連絡先にたどり着けるかを試す。検出器が相反する結果を出す条件も入れると、スコアを結論にしない訓練になる。
平時の公開方針も備えの一部である。「AIコンテンツの編集方針」のように、AI利用、確認責任、訂正方法を先に示しておけば、問題発生時に説明の基準を作り直さずに済む。ただし方針の掲示だけでは不十分で、登録済みの連絡先、二重承認、証拠保全、訂正テンプレートが実際に使える状態でなければならない。
企業が目指すべきなのは、あらゆるディープフェイクを一目で見抜くことではない。疑わしい連絡が来ても、権限や信頼が直ちに送金・情報開示・公開拡散へ変わらない仕組みを作ることだ。止める、保存する、届いた経路の外で確かめる、影響別に対応する、証拠と行動を伴って訂正する。この順序を共有しておけば、検出技術が変わっても、企業の初動はぶれにくくなる。
Sources / 参考資料
2. National Institute of Standards and Technology:Reducing Risks Posed by Synthetic Content
3. FBI Internet Crime Complaint Center:Criminals Use Generative Artificial Intelligence to Facilitate Financial Fraud
4. Forensic Science Regulator:Forensic science activities: statutory code of practice - version 2
5. UK Government Communications:The Wall of Beliefs
6. Coalition for Content Provenance and Authenticity:C2PA Technical Specification 2.5
7. National Institute of Standards and Technology:Digital Identity Guidelines: Identity Proofing
8. 警察庁:フィッシング対策
9. National Institute of Standards and Technology:Facing the Facts to Keep Our Biometrics Secure
10. National Institute of Standards and Technology:Copyrights and Disclaimers