営業担当者が、顧客名の入った提案書を生成AIへ貼ろうとして社内規程を開く。そこには「機密情報を入力しない」とある。だが、顧客名はすべて機密なのか、匿名化すればよいのかが分からない。誰の許可を得るのか、間違って送信したら誰へ連絡するのかも書かれていない。
生成AI利用ガイドラインは、禁止事項の一覧ではない。用途ごとに、利用承認、入力情報、出力確認、外部利用、事故対応の責任者と判断基準を結ぶ文書として作る。禁止語を増やす前に、迷った人が誰へ何を伝え、誰が決めるかを定めたい。
日本の最新版「AI事業者ガイドライン第1.2版」は、AI利用者に適正利用、個人情報・機密情報への配慮、関係者への説明を求める。提供文書の活用と規約遵守も含む。NISTも、役割、連絡経路、経営層の意思決定をガバナンスの中心に置く。[1][2][3]
本稿は法律や業種別規制の網羅ではなく、企業が最初の社内版を作る順序へ絞る。AIへ渡す目的、前提、出典、責任を整える方法は別稿で扱った。
禁止一覧では、迷った仕事を決められない
禁止事項は必要である。入力してはいけない個人情報や営業秘密、使ってはいけない用途、契約上認められない行為は明示した方がよい。ただし、禁止だけでは、その外側にある仕事を誰が認めるか分からない。結果として、担当者が利用を諦めるか、自己判断で使うかの二択になりやすい。
ツール名だけで線を引く方法も長続きしにくい。同じサービスでも、契約プラン、学習への利用、保存期間、外部連携、管理者設定は異なる。機能や規約が変われば、昨日の許可表だけでは判断できない。反対に、禁止されたツール名に似ていない新サービスが、安全だとも限らない。
先に作るのは、禁止語集ではなく「用途カード」である。生成AIで何をするのか、誰のための出力か、何を入力するか、どこへ出すか、誤ったとき誰へ影響するかを一枚にする。AIの製品名ではなく、仕事の流れを管理単位にする。
- 業務名と、生成AIを使う具体的な目的
- 利用者と、出力を受け取る人
- 入力する情報の種類と機密区分
- 利用するサービス、契約、設定、外部連携
- 出力を使う場所と、外部公開・自動実行の有無
- 誤り、漏えい、偏り、権利侵害が起きた場合の影響
- 承認者、確認者、事故時の連絡先
用途カードは長い申請書にしない。初期版は一画面で読める量にし、既に認めた用途は再利用する。新しい入力情報、外部公開、自動操作など、影響が変わる場合だけ再確認する。例外を一切認めない規程ではなく、誰がどの条件で例外を判断するかを示す方が、現場の質問を次の改訂材料にできる。
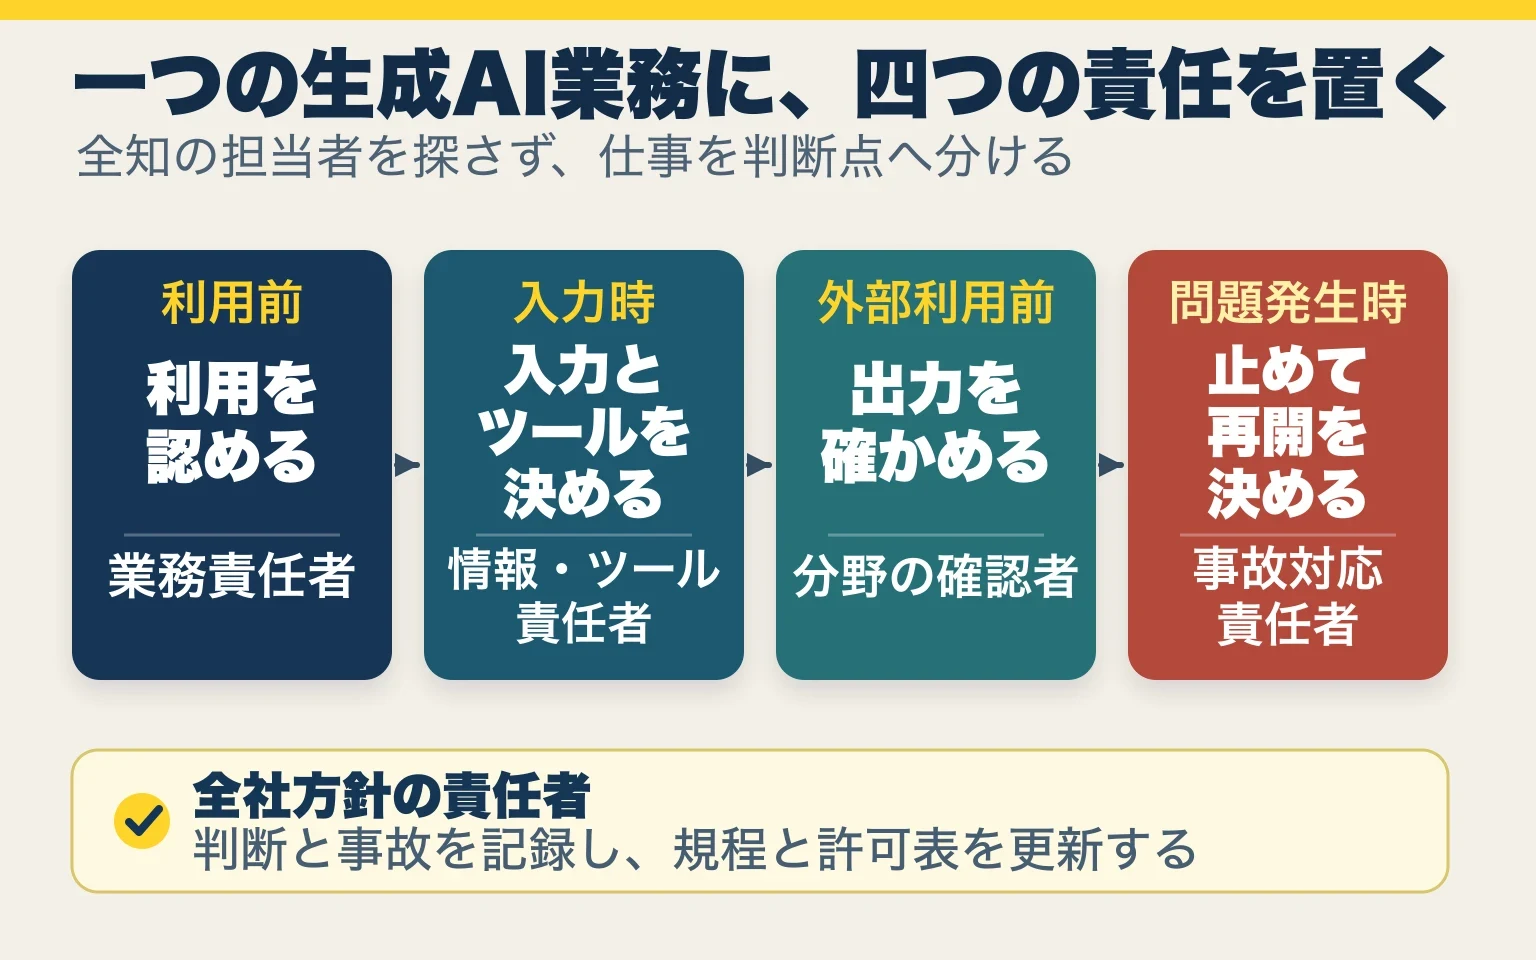
責任者は一人に集めず、四つの判断に置く
「AI責任者」を一人任命しても、その人が営業の目的から顧客情報の契約条件、医療表現、著作権、事故対応まで判断できるとは限らない。NISTは、役割と責任、連絡経路を組織内で明確にするよう示す。AIシステムの開発・導入に伴うリスクの意思決定は、経営層が責任を持つ。[3]
なお、NISTは2026年9月時点でAI RMF 1.0を改訂中と案内している。枠組みを社内規程へ引用する場合は、運用開始前にも最新版を確認したい。[3]
一方、欧州委員会の現行AIリテラシーQ&Aは、AI担当役員やAIガバナンス委員会という特定の組織形態を必須にしていない。重要なのは肩書ではなく、組織の役割、利用文脈、リスクに合わせて必要な判断と教育を置くことである。[5]
| 判断 | 責任 | 決めること |
|---|---|---|
| 利用を認める | 業務責任者 | 目的、期待する便益、許容できる失敗、実施・中止 |
| 入力とツールを認める | 情報・ツール責任者 | データ区分、契約、保存、学習利用、権限、外部連携 |
| 出力を外へ出す | 分野の確認者 | 事実、権利、安全、公平性、表現、修正・却下 |
| 問題時に止める | 事故対応責任者 | 停止、隔離、報告、影響確認、訂正、再開 |
全社方針の責任者は、この四つをつなぐ。許可ツール表を保ち、判断が割れた案件を調整し、事故や規約変更を規程へ戻す。しかし、個々の成果物の正しさまで一人で保証しない。営業資料なら営業責任者、採用評価なら人事、公開記事なら編集、システム操作なら運用責任者が、業務上の最終判断を引き受ける。
小規模な会社では、同じ人が複数の役割を兼ねてもよい。兼任と責任不在は違う。用途カードへ名前または役職を書き、質問を受けた人が決められない場合の上申先を一つ置く。承認者が休暇中でも仕事が止まらないよう、代理と期限も決めておく。
OECDのAI原則も、説明責任を役割と文脈に応じて考え、重要なデータ、工程、意思決定を追跡できる状態を求める。責任者とは、問題が起きた後に名前を出す人ではない。利用前に条件を決め、途中で差し戻し、記録を説明できる権限を持つ人である。[6]
用途と影響で、確認の強さを変える
すべての利用を同じ会議へ回すと、低い影響の仕事まで遅くなり、高い影響の案件へ使う確認時間も薄くなる。確認の強さは、「誤ったときの影響」と「元へ戻せるか」で変える。社内だけの発想メモと、顧客へ届く価格説明、人を評価する判断、外部サービスを動かすAIエージェントは同じ扱いにしない。
| 用途 | 確認 | 記録 |
|---|---|---|
| 公開情報だけを使う個人の発想・要約 | 本人が読み直す | 原則不要、許可ツールは守る |
| 社内文書や分析の下書き | 業務責任者または分野担当が、根拠と入力区分を確認 | 用途カードを再利用 |
| 顧客向け資料、広告、公開コンテンツ | 分野の確認者が事実、権利、影響、開示を確認 | 出典、修正、承認を残す |
| 採用・評価、権利・健康・安全・金銭に関わる判断、自動実行 | 担当部門と必要な専門家が事前承認し、人が最終判断 | 判断根拠、権限、監視、停止条件を残す |
これは法的な区分ではなく、社内設計の出発点である。適用法令、業界規制、契約、対象地域、影響を受ける人によって、禁止または追加手続きが必要になる。判断に迷う用途を「中」に押し込まず、保留して専門家へ回せる状態もガイドラインに含める。
教育も全社員へ同じ講義を一度行って終わりではない。欧州委員会は、AIの基礎、組織が提供者か利用者か、システムのリスク、社員の知識と利用文脈を踏まえるよう示す。証明書は必須ではなく、社内研修や案内の記録を残せる。広告文を書く人には誤情報と権利、採用担当には公平性と説明、管理者には権限と事故対応を教える。[5]
「人が確認する」とだけ書くのも不十分である。出力を修正・却下できる知識と時間を持つ人を指名し、何を見れば通過なのかを決める。AI回答を読まずに転送する働き方の問題が示すように、確認者の名前があっても、内容を説明できなければ検証にはならない。
外部サービスを使う場合は、利用規約、プライバシーポリシー、管理者向け文書、更新通知を保管する。誰が現在の条件を確認するかも決める。NISTの生成AIプロファイルも、調達時に知的財産、データ保護、セキュリティ、継続監視を検討し、第三者のサービスを台帳へ置くよう勧める。ツールを許可した日ではなく、現在の条件で使えるかを管理する。[2][4]
記録・停止・見直しまで決めて、初めて運用になる
最初から分厚い規程集を作る必要はない。全社共通の原則と責任を短く定め、用途ごとの判断は別紙へ分ける。最小構成は、本文、許可ツール表、用途カード、判断・事故記録の四つである。更新頻度の異なる情報を分ければ、サービスの条件が変わるたびに全規程を書き直さずに済む。
- 本文:目的、適用範囲、四つの責任、禁止用途、例外、問い合わせ先、制定日、改訂責任者
- 許可ツール表:サービス、契約、管理者、入力可能な情報、保存・学習設定、連携、確認日
- 用途カード:目的、入力、出力先、影響、確認レベル、承認者、停止条件
- 判断・事故記録:承認と却下の理由、例外、問題、応急対応、影響、訂正、再発防止、規程の変更
事故対応は「速やかに報告する」で終わらせない。NISTの生成AIプロファイルは、事故の連絡役、種類に応じた対応チーム、停止手順を挙げる。第三者サービスの事故対応責任と事後レビューも含む。誰が利用を止め、どの記録を保全し、影響を受けた人へ誰が説明し、誰が再開を決めるかを先に置く。[4]
- 報告者と、発見した日時
- 利用したサービス、モデル、設定、連携先
- 用途カードと、実際に行った操作
- 入力・出力の範囲と、保存すべき記録
- 影響を受けた人、情報、システム、公開物
- 停止、削除、権限解除、訂正などの応急対応
- 社内外へ連絡した相手と、その時刻
- 次の判断者、期限、再開条件
文章の下書きなら公開を止めればよい。AIエージェントがメール送信、発注、ファイル削除、顧客対応まで行う場合は、権限を外す方法と手動の代替手順も要る。停止できない自動化は、問題を見つけても責任者が行動できない。許可の前に、止め方を試す。
見直しは半年ごとの日付だけで管理しない。新しい用途、契約やモデルの変更、外部連携の追加、法令・媒体ルールの改定を合図にする。事故や、社員から答えられなかった質問も改訂材料になる。NISTは定期見直しの責任と頻度、事故後の振り返り、生成AI台帳の更新を求める。日本の指針も、環境とリスクの再分析を含む継続的なガバナンスとしている。[1][3][4]
運用を測るなら、研修参加率だけでは足りない。用途申請から判断までの日数、責任者不明で止まった件数、期限切れの許可ツール、外部利用前の確認率、事故の発見から停止までの時間も見る。数値の改善だけで安全性は証明できないが、規程が読まれ、判断経路として働いているかは確かめられる。
公開物では、社内承認の先に読者への説明がある。生成AIの利用をどこまで開示するかは、方針、個別表示、機械可読の三層に分けられる。AI生成画像の権利確認と制作記録も、用途カードや判断記録へ結びつけたい。ただし、開示文が社内の責任設計を代わりに果たすわけではない。
生成AI利用ガイドラインは、社員の行動を囲う壁ではない。迷った仕事を、決められる人へ運ぶ経路である。用途を一枚にし、利用、入力、外部利用、事故の四つへ責任を置く。影響に応じて確認を変え、判断と失敗を次の版へ戻す。その順序があれば、禁止事項は思考を止める一覧ではなく、誰が何を守るかを支える条件になる。
Sources / 参考資料
2. 総務省・経済産業省:AI事業者ガイドライン(第1.2版)
3. National Institute of Standards and Technology:AI Risk Management Framework Core
4. National Institute of Standards and Technology:Artificial Intelligence Risk Management Framework: Generative Artificial Intelligence Profile
5. European Commission:AI Literacy - Questions & Answers
6. OECD.AI:Accountability (OECD AI Principle)