顧客対応の担当者が、返信文を生成AIで整えようとしている。画面には氏名、注文番号、配送先、購入履歴、問い合わせ内容が並ぶ。生成AIへ頼みたいのは文面の調整だけだが、この一件をそのまま貼れば、回答に要らない情報まで社外のサービスへ送ることになる。
`個人情報は入力禁止` と書くだけなら簡単である。しかし、業務上必要な例外、承認済みサービス、誤入力後の対応がなければ、担当者は判断できない。反対に `学習に使われないから安全` と見るだけでも、保存、人による確認、再委託、外国での取扱いは残る。
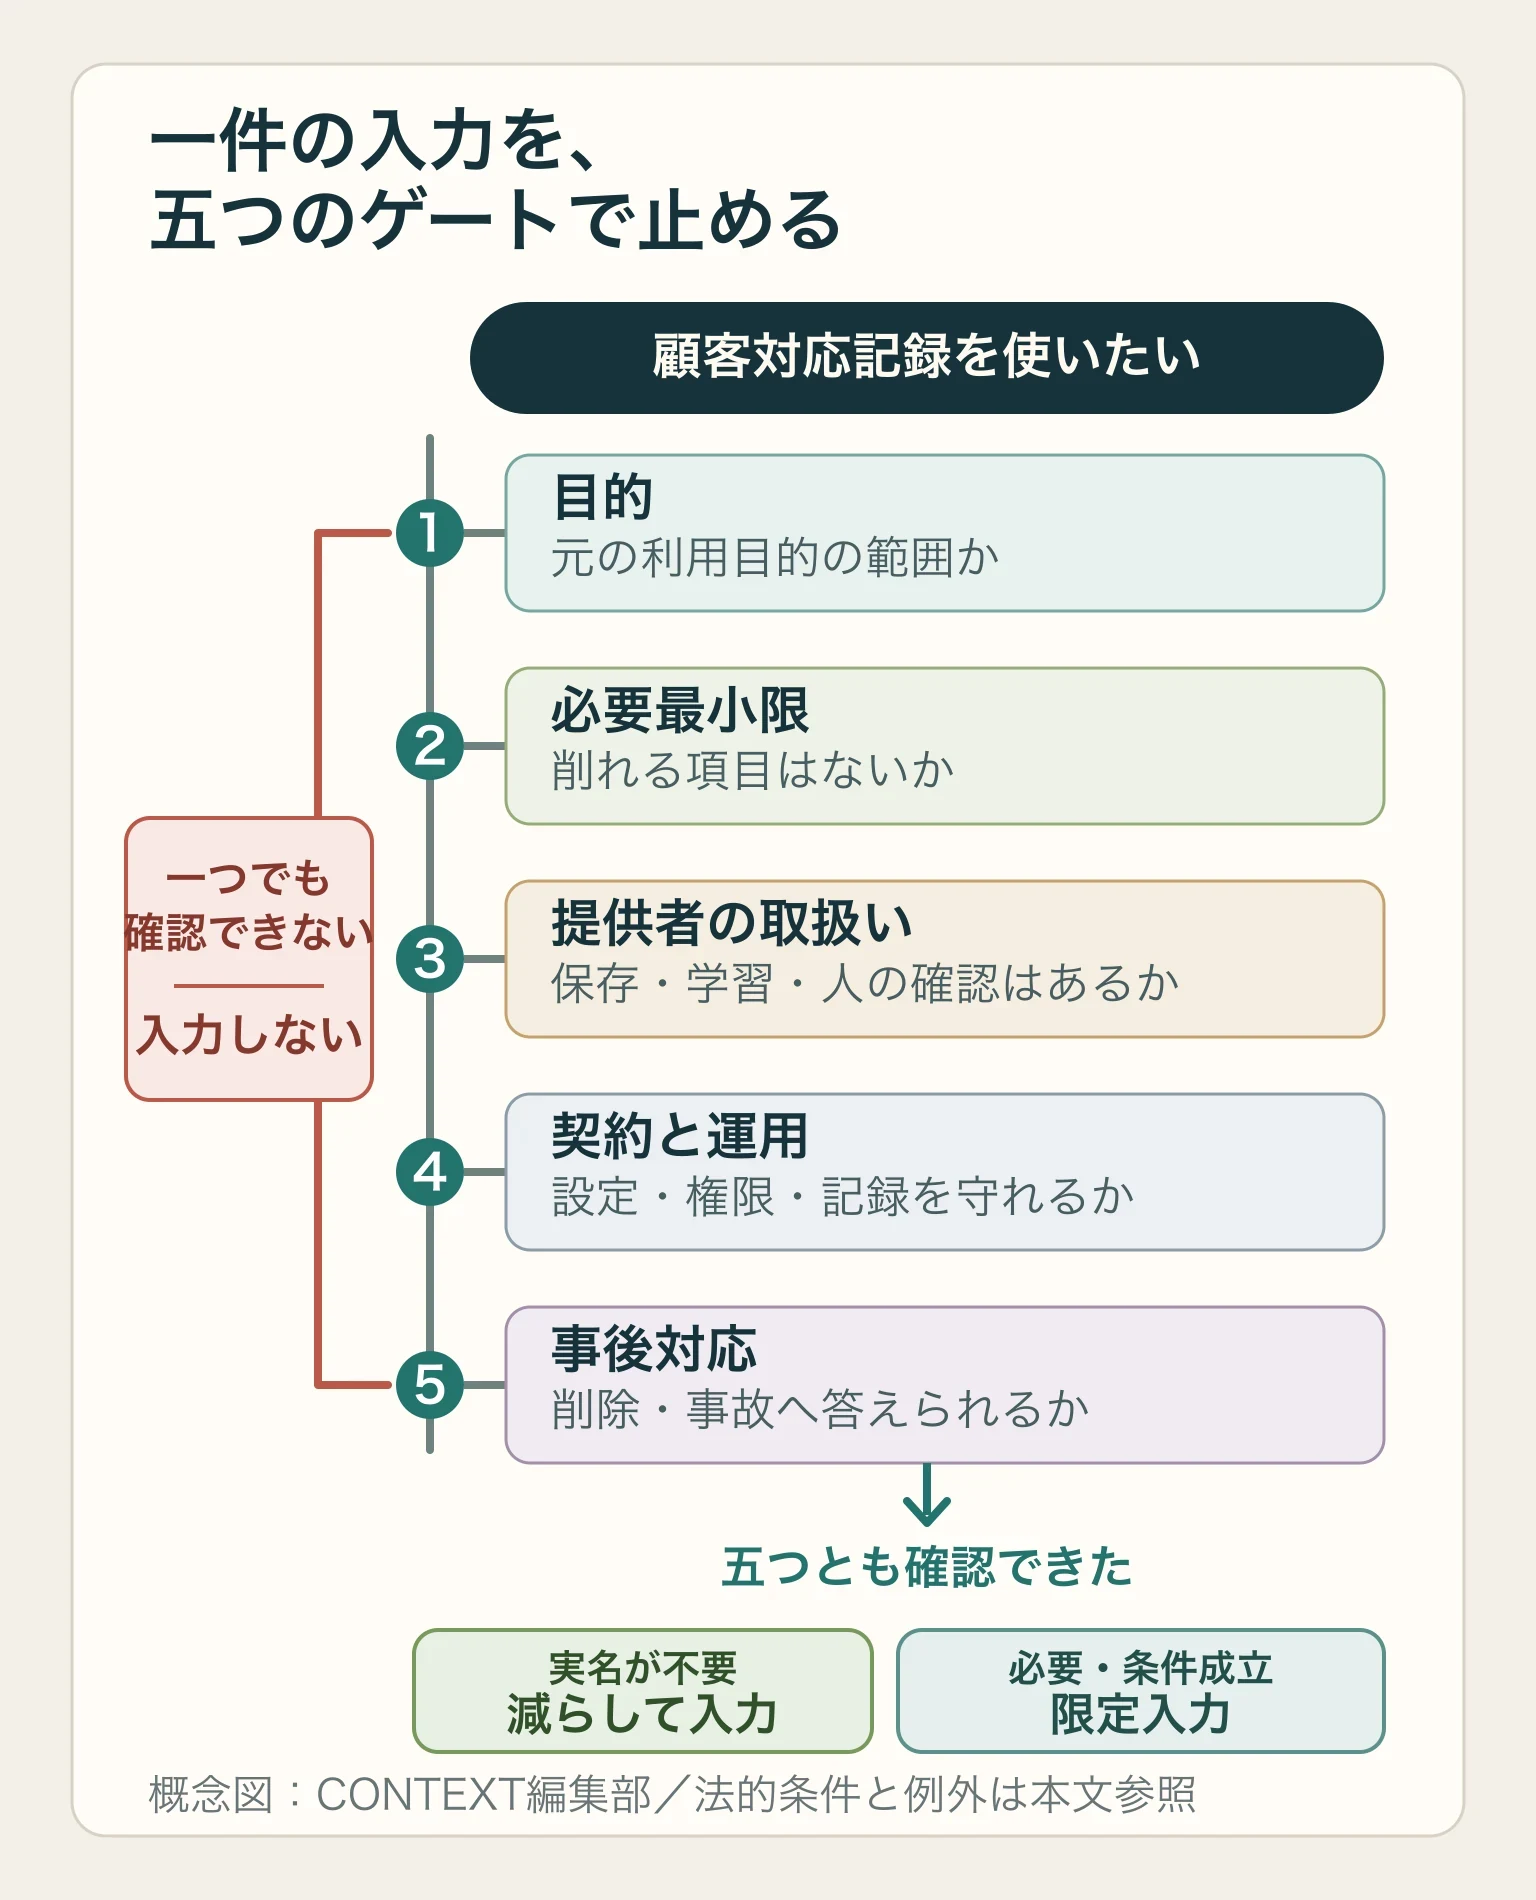
企業は入力前に、目的、必要最小限、提供者の取扱い、契約と運用、削除・事故対応の五つを確認する。元の利用目的の範囲内か。入力が本当に必要か。提供者が回答以外に保存・学習・確認へ使うか。不要な識別子は削り、契約や運用、削除や事故対応の条件を確認できなければ入力しない。[1][2]
本稿は2026年10月21日時点で施行中の法令と公的資料を基にした一般的な実務整理であり、個別案件の適法性や本人同意の要否を確定しない。要配慮個人情報、マイナンバー、子どもの情報、外国移転、本人へ大きな影響を与える判断は、法務・プライバシー・セキュリティの専門担当へ確認する。
2026年7月公布の改正法は、一部を除き公布から2年以内の政令で定める日から施行される。施行日、規則、ガイドラインが決まった後は、この記事の確認票も見直す。[6]
最初に、誰の何を何のために入れるかを書く
入力可否の確認は、サービス名から始めない。一件の仕事を選び、`誰の情報を、どこから取り出し、AIで何をして、出力をどこへ戻すか` を一行で書く。例えば `購入者の問い合わせ記録から、メールの返信案を作り、担当者が確認して顧客管理システムへ戻す` という具合である。
個人情報保護法上の個人情報は、生存する個人に関する情報である。氏名などにより本人を識別できるもののほか、他の情報と容易に照合して本人を識別できるものも含む。個人データは、個人情報データベース等を構成する個人情報である。顧客管理システムから取り出した一件なら、コピー先がチャット画面に変わっても元の取扱いを見失わない。[2]
- 本人:顧客、従業員、応募者、取引先担当者など、誰の情報か
- 項目:氏名、連絡先、購入履歴、相談内容、評価など、何が含まれるか
- 元の目的:本人へ何と伝え、何のために取得したか
- AIの仕事:要約、翻訳、分類、返信案、判断支援のどれか
- 出力先:誰が確認し、どのシステムへ保存し、誰へ見せるか
個人情報保護委員会は、個人情報を含むプロンプトの入力前に確認を求めている。特定した利用目的を達成するために必要な範囲内か、十分に確かめる。通則ガイドラインも、利用目的は本人が合理的に予測できる程度まで具体化すると示す。その達成に必要な範囲を超える取扱いは、原則として制限される。[1][2]
`業務改善のため` という広い言葉だけで、過去に集めた情報を何にでも使えるわけではない。注文への回答という元の目的と、生成AIで返信案を作る処理がどうつながるかを説明する。目的の範囲や同意が問題になる場合は、現場だけで結論を出さず、入力を止めて専門担当へ渡す。
ここで最初の三択を置ける。実名の情報が要らないなら減らして入力する。実名や履歴が必要で、法的・契約的な条件を満たせるなら承認済み環境で限定入力する。目的や必要性を説明できないなら入力しない。次の四つの確認は、この三択を決めるためにある。
氏名を消しても、個人情報でなくなるとは限らない
担当者が顧客名だけを `Aさん` に置き換えたとする。それでも注文番号、配送先、購入日時、珍しい問い合わせ内容を社内の受注記録と照らせば、誰か分かる場合がある。氏名等を削除し、単体では識別できなくても安心はできない。個人情報保護委員会は、他の情報と容易に照合して本人を識別できれば、全体として個人情報に当たり得ると説明する。[5]
- 削る:氏名、住所、電話番号、メールアドレス、会員番号、注文番号など、AIの仕事に不要な項目を外す
- 置き換える:人物名、会社名、商品名を、顧客A、担当者B、商品Cのような役割へ変える
- 丸める:正確な年齢、日時、金額、場所が不要なら、年代、月、価格帯、都道府県など必要な粒度へ下げる
- 要約する:元の会話全文ではなく、返信案に必要な要望、事実、制約だけを新しい文章へ移す
- 試す:同じ指示を架空データで実行し、実データがなくても目的を達成できるか確かめる
返信の敬語を整えるだけなら、氏名、注文番号、住所、購入履歴の多くは不要である。`配送が遅れた顧客へ、事実を変えずに謝罪と次の案内を書く` と要約すれば、担当者が後から正しい宛名と注文情報を戻せる。情報を減らすほど、誤入力時に広がる範囲も狭くなる。
ただし、ここで行うマスキングや置換を、法律上の `匿名加工情報` と自動的に呼ばない。個人情報保護委員会は、単に個人データをマスキングしただけで所定の加工をしていない情報は、匿名加工情報ではなく個人データだと説明する。匿名加工情報には、識別できず復元できないようにする複数の加工基準がある。[5]
削減後も個人情報に当たり得る前提で、次の契約確認へ進む。反対に、識別できる情報を本当に除けたとしても、顧客との約束、秘密保持、業界ルール、入力先の利用規約が消えるわけではない。個人情報でなくなったかという一点だけで入力可否を決めない。
「学習しない」の先まで、提供者の取扱いを分ける
個人情報保護委員会の生成AI向け注意喚起は、本人の同意なく個人データを入力する場面を扱う。入力内容が、応答結果を出す以外の目的で取り扱われる場合、法違反となる可能性があるとする。そのため、提供者が機械学習へ利用しないことなどを十分に確認するよう求めている。[1]
- 応答:今回の入力から回答をつくるため、どのモデルと機能が使うか
- 保存:入力、添付、会話、出力をどこに何日残し、誰が削除できるか
- 改善・学習:一般モデル、顧客専用モデル、品質評価、機能改善へ再利用するか
- 人の確認:不正利用対策、サポート、障害調査、評価のため、提供者の担当者が見られるか
- 再委託:基盤モデル、保管、監視などを別の事業者へ任せ、どの国で扱うか
- 変更:規約、モデル、保存期間、再委託先が変わるとき、利用企業へ通知されるか
`学習しない` は、このうち改善・学習の一欄へ答えただけである。障害調査のために保存する、委託先が不正利用を監視する、別会社の基盤モデルへ送る可能性は残る。対象が入力だけか、添付や出力も含むか、企業向け契約だけか、個人アカウントにも適用されるかまで読む。
法的な整理もサービス名だけでは決まらない。個人情報保護委員会のQ&Aは、事業者が個人データを取り扱うことになっているかを確認軸とする。それにより、第三者提供、委託、提供に当たらない利用を分ける。事業者が取り扱わない契約と適切なアクセス制御があれば、提供に当たらない場合がある。ただし、利用企業自身の安全管理措置は残る。[2][3]
`事業者はデータを見ない` という宣伝文だけで判断しない。個人情報保護委員会は2024年の注意喚起で、一つの判断例を示した。規約上の監視・分析権限や、保守用IDによるアクセス可能性が確認された例である。実際の取扱いも踏まえ、提供者が委託を受けて個人データを扱う事業者に当たると判断された。[4]
委託として整理するなら、利用企業には委託先の選定、契約、取扱状況の把握が必要になる。再委託先の業務と取扱方法も確認する。提供者が自社の目的で使える、外国の事業者が扱うなど別の形なら、第三者提供や外国移転の条件を個別に検討する。`国外サーバだから直ちに違法` とも、`国内サーバだから問題ない` とも決めつけない。[2][3][4]

分類に迷う場合、現場が条文を読み切って入力を続けるのではなく、データの項目、目的、提供者の取扱い、国、契約URLを一枚にして専門担当へ渡す。その間は架空データか、個人を識別できない要約で作業を続ける。業務を止める範囲を小さくすれば、確認を省略する誘惑も減らせる。
契約・設定・権限・記録を同じ条件にそろえる
契約の確認を、法務がPDFを保管した時点で終わらせない。個人情報保護委員会の通則ガイドラインは、適切な委託先の選定、委託契約の締結、取扱状況の把握を一続きの措置として示す。2024年のクラウド注意喚起も、役割と責任を含む安全管理措置を規約や契約で客観的に明確にするよう促している。[2][4]
- 契約:許される目的、禁止する再利用、保存、削除、事故連絡、再委託、監査や報告を定める
- 設定:学習・履歴・外部連携を、契約と同じ範囲へ設定し、初期値へ戻る変更を検知する
- アカウント:承認済みの法人契約へ限定し、私物・無料・共有アカウントを業務へ使わせない
- 権限:入力できる人、管理設定を変える人、履歴を見られる人を分け、不要な権限を外す
- 記録:業務名、データ区分、承認者、サービス・モデル・設定、確認日を残す
- 見直し:規約、機能、再委託先、保存先、事故、社内業務が変わったときに再判定する
法人契約で学習利用を止めても、担当者が個人アカウントへ切り替えれば条件は外れる。承認済みサービスでも、新しいWeb検索、ファイル接続、外部プラグインが別の事業者へデータを送ることがある。サービス単位ではなく、アカウントと機能単位で利用範囲を許可する。
ログも多ければよいとは限らない。入力内容を全文保存すれば、監査のために個人情報の複製を増やす。誰がいつどの業務で、どの種類のデータを、どの承認条件のもとで使ったかを残し、原文を記録する必要がある場合だけ、保存期間と閲覧権限を限定する。
委託先の確認も契約初日だけでは足りない。通則ガイドラインは、契約で合意した安全管理措置の実施状況を把握し、必要に応じて見直す考え方を示す。2024年のクラウド注意喚起も、提供者から定期的な報告を受けるなどして安全管理措置の状況を確認するよう促している。[2][4]
導入時は架空の問い合わせで一連の操作を試す。入力前の警告、機能制限、管理画面、保存期間、履歴削除、権限停止、事故連絡先が実際に機能するか確かめる。規程に正しい文があっても、担当者が三分で正しい入口へたどり着けなければ運用にならない。
誰が例外を承認し、誰が規約変更を確認し、誰が事故時に止めるかは、全社のAIルールにもつなげる。生成AI利用ガイドラインは、禁止事項より先に責任者を決めるで、業務、責任者、例外、見直しの置き方を整理した。
削除依頼と事故対応から、入力を止める条件を決める
生成AIは入力を守れても、出力で別の問題を起こし得る。個人情報保護委員会は、回答に正確でない個人情報が含まれるリスクも示している。AIが顧客の購入履歴、健康状態、苦情の原因を推測しても、事実として顧客管理システムへ書き戻さない。担当者が元記録と照合し、推測を削る。[1]
- 入力:プロンプト、添付ファイル、音声、画像を何日残すか
- 会話:履歴を利用者と管理者のどちらが削除できるか
- 出力:返信案や要約が別のログ、評価、分析へ複製されるか
- 運用ログ:不正利用対策や障害調査の記録に何が残るか
- 派生データ:評価結果や改善用データへ形を変えて残るか
- バックアップ:削除が反映される範囲と時期、法令や安全上の保存例外は何か
`削除ボタンがある` だけで、すべてが即時に消えるとは限らない。本人から開示、訂正、利用停止などの請求を受けた場面を試す。どの会話と出力へ送ったかを社内記録から探せるか。提供者へ依頼し、結果を説明できるか。法令上の対応は、保有個人データか、請求の理由、保存義務などで変わるため、個別に判断する。[2]
事故時には、利用停止、権限停止、対象アカウントと入力の特定、提供者への連絡、証拠保全、影響評価を並行して進める。報告や本人通知が必要かは事案で異なる。委託先から必要な情報を速やかに受け取れる連絡経路と、社内の法務・セキュリティ責任者を利用前に決める。
- 元の利用目的とAIの仕事の関係を説明できない
- 実名や直接識別子を外すと目的を達成できず、必要性の承認もない
- 提供者が応答以外に何へ使うか、保存期間、人の閲覧を確認できない
- 契約、設定、利用アカウントの条件が一致していない
- 再委託先、取扱国、安全管理措置、事故連絡の重要事項が不明である
- 削除、本人からの請求、誤出力、事故へ担当者と期限を付けて対応できない
一つでも当てはまれば、実データの入力を止める。特に要配慮個人情報、マイナンバー、子どもの情報や、採用、与信、医療、教育の判断は、通常の問い合わせ要約と同じ承認にしない。本人への影響、誤りの訂正、異議を伝える方法まで含め、専門担当が用途ごとに審査する。
最小の確認票は一ページでよい。業務名、本人、データ項目、元の利用目的、AIの仕事、削れる項目を書く。さらに、提供者の取扱い、契約と設定、取扱国、保存・削除、事故連絡、承認者、見直し日を加える。空欄が残る間は実データを入れず、架空データで作業する。
提供者へ何を聞くか迷う場合は、生成AIの学習データを企業はどこまで説明すべきかで、現在の入力、保存、後日の改善利用を分ける。基盤モデルの過去の学習内容と、いま送る顧客情報の扱いを同じ質問にしない。
AI利用を顧客へ表示するかは別に決める。企業は生成AIの利用をどこまで開示すべきかで扱った通り、AIを使ったと表示しても、入力した個人情報の目的、保存、再利用、削除を説明したことにはならない。
個人情報の入力管理は、禁止語を増やす仕事ではない。一件の業務を選び、目的を確かめ、不要な情報を削り、提供者の取扱いを契約と技術の両方で見て、削除と事故対応を試す。確認できた条件にだけ利用を狭めれば、担当者は `入力しない`、`減らして入力する`、`限定して入力する` の三択を選びやすくなる。
Sources / 参考資料